Mit Erhalt der offiziellen Akkreditierung führt TÜVIT ab sofort Prüfungen nach BSI TR-03161 durch. Die Technische Richtlinie dient Herstellern von Anwendungen im Gesundheitswesen als Leitfaden bei der Erstellung sicherer Lösungen.
Aufzeichnungen der Puls- und Herzfrequenz, Schlafdaten oder Medikationspläne: Gesundheitsanwendungen speichern und verarbeiten eine Menge persönlicher sowie sensibler Daten. Gelangen diese in die Hände von Angreifer:innen, kann das mitunter schwerwiegende Folgen nach sich ziehen – sowohl für Nutzer:innen als auch für Hersteller. Umso wichtiger ist es, entsprechende Anwendungen vor Datendiebstahl oder -missbrauch bestmöglich zu schützen.
Mit der erfolgreichen Akkreditierung nach BSI TR-03161 bietet TÜV Informationstechnik (TÜVIT) Herstellern von Anwendungen im Gesundheitswesen ab sofort Prüfungen nach den Sicherheitsanforderungen der Technischen Richtlinie an. Ziel der TR ist es, die Vertraulichkeit, Integrität und Verfügbarkeit sensibler Daten zu schützen, die durch Gesundheitsanwendungen erhoben werden. Daher enthält die BSI TR-03161 eine Reihe an Mindestanforderungen, die an die IT-Sicherheit von mobilen Anwendungen, Web-Anwendungen sowie Hintergrundsystemen im Gesundheitswesen gestellt werden. Darüber hinaus kann sie aber auch als Leitfaden für alle Anwendungen verstanden werden, die sensible Daten speichern oder verarbeiten.
Die IT-Sicherheitsexpert:innen von TÜVIT überprüfen gemäß der TR-03161 unter anderem den Zweck, die Architektur, den Quellcode, die kryptographische Umsetzung sowie die Datensicherheit entsprechender Anwendungen. Hierbei betrachten sie beispielsweise, dass die Gesundheitsanwendung keine Daten erhebt und verarbeitet, die nicht ihrem rechtmäßigen Zweck dient, oder untersuchen, ob IT-Security als fester Bestandteil im Softwareentwicklungs- und Lebenszyklus berücksichtigt wird. Neben den Prüfaspekten umfasst die TR-03161 auch typische Bedrohungsszenarien. Um die Widerstandsfähigkeit von Anwendungen gegenüber diesen zu ermitteln, führen erfahrene Pentester:innen von TÜVIT gezielte Schwachstellenanalysen sowie Penetrationstests durch.
Erfüllt eine Gesundheitsanwendung die Anforderungen der BSI TR-03161, stellt das Bundesamt für Sicherheit in der Informationstechnik (BSI) das angestrebte Zertifikat aus.
Für Hersteller und Betreiber digitaler Gesundheitsanwendungen (DiGA) ist das Zertifikat nach BSI TR-03161 zudem eine der notwendigen Voraussetzungen, um ins Verzeichnis erstattungsfähiger digitaler Gesundheitsanwendungen aufgenommen zu werden.
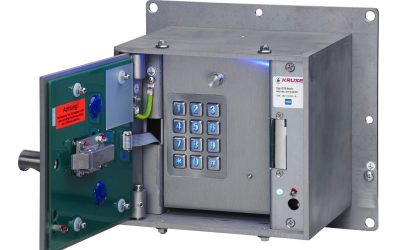
VdS erkennt KRUSE-Schlüsseldepot mit Einmalcode an
KRUSE Sicherheitssysteme hat für sein Einsatzschlüsseldepot mit digitalem Einmalcode die VdS-Anerkennung erhalten. Das System soll Einsatzkräften einen schnelleren Objektzugang ermöglichen, ohne dass dafür ein separater mechanischer Depotschlüssel mitgeführt werden...