Sabotageverdacht, Drohnensichtungen, hybride Bedrohungen und neue regulatorische Anforderungen verändern den Schutz Kritischer Infrastrukturen grundlegend. Für Betreiber reicht es nicht mehr aus, einzelne Anlagen technisch abzusichern. Gefordert sind belastbare Sicherheitsarchitekturen, die Prävention, Detektion, Alarmierung, Intervention und Wiederanlauf miteinander verbinden. Für die Sicherheitswirtschaft entsteht daraus ein neues Aufgabenprofil: vom klassischen Objektschutz hin zum operativen Resilienzmanagement. Ein Beispiel aus dem Bergischen Land zeigt, wie dieser Wandel auf regionaler Ebene konkret umgesetzt wird.
Die Sicherheitslage rund um Kritische Infrastrukturen hat sich in den vergangenen Jahren deutlich verändert. Energieanlagen, Kommunikationsnetze, Wasserwirtschaft, Verkehrsinfrastruktur oder industrielle Produktionsstandorte stehen nicht mehr ausschließlich vor klassischen Risiken wie Einbruch, Diebstahl oder Vandalismus. Hinzu kommen hybride Bedrohungen, Sabotageverdacht, Drohnenaktivitäten, Cyberangriffe sowie gezielte Störungen technischer und logistischer Abhängigkeiten.
Gerade diese Überlagerung verschiedener Gefährdungsformen stellt traditionelle Sicherheitskonzepte infrage. Ein physisch gesichertes Betriebsgelände kann weiterhin verwundbar sein, wenn Kommunikationswege ausfallen, Leitstellen nicht erreichbar sind oder Alarmierungs- und Interventionsprozesse nicht funktionieren. Umgekehrt genügt auch eine leistungsfähige Cyberabwehr nicht, wenn physische Zugänge, Außenbereiche oder technische Anlagen nicht angemessen geschützt werden.
Die entscheidende Entwicklung liegt deshalb in der Konvergenz von physischer Sicherheit, IT-/OT-Security und Business Continuity Management.
Von der Einzelmaßnahme zur Sicherheitsarchitektur
Moderne KRITIS-Sicherheit ist nicht mehr als Summe einzelner Gewerke zu verstehen. Videoüberwachung, Zutrittskontrolle, Einbruchmeldetechnik, Perimeterschutz und Sicherheitsdienst entfalten ihre Wirkung erst dann vollständig, wenn sie Teil eines übergreifenden Sicherheitsprozesses sind.
Im Mittelpunkt steht die Frage, wie aus einer erkannten Abweichung eine belastbare Reaktion entsteht.
Eine Kamera kann eine Bewegung erkennen. Ein Sensor kann eine Manipulation melden. Ein Zutrittskontrollsystem kann einen unberechtigten Zugang registrieren. Sicherheitsrelevant wird diese Information jedoch erst dann, wenn sie zuverlässig übertragen, bewertet, verifiziert, priorisiert und in eine definierte Maßnahme übersetzt wird.
Damit verschiebt sich der Schwerpunkt von der reinen Detektion hin zur vollständigen Detektions- und Reaktionskette:
Erkennen – Übertragen – Bewerten – Entscheiden – Intervenieren – Wiederherstellen.
Für Betreiber Kritischer Infrastrukturen wird die Belastbarkeit dieser Prozesskette zu einem zentralen Qualitätsmerkmal der Sicherheitsorganisation.
Das hat Konsequenzen für Planung und Beschaffung. Nicht mehr die technisch leistungsfähigste Einzelkomponente ist zwangsläufig die beste Lösung. Entscheidend ist vielmehr, wie zuverlässig Sensorik, Kommunikation, Leitstelle, Sicherheitsorganisation und Interventionskräfte auch unter erschwerten Bedingungen zusammenarbeiten.
Resilienz bedeutet Funktionserhalt
Mit dem KRITIS-Dachgesetz wird dieser Perspektivwechsel regulatorisch verstärkt. Das Gesetz schafft erstmals einen sektorenübergreifenden Rahmen für die physische Resilienz Kritischer Infrastrukturen und rückt Risikoanalysen, technische und organisatorische Schutzmaßnahmen sowie die Fähigkeit zur Aufrechterhaltung und Wiederherstellung kritischer Dienstleistungen stärker in den Vordergrund.
Dabei sollte jedoch zwischen dem Inkrafttreten des Gesetzes und dem konkreten Beginn einzelner Betreiberpflichten unterschieden werden. Die Identifizierung betroffener Anlagen und daran anschließende Fristen sind an weitere regulatorische Schritte und die Registrierung der Betreiber gekoppelt. Für Unternehmen besteht dennoch bereits heute ein erheblicher Handlungsbedarf, weil Risikoanalysen, Notfallstrukturen und technische Maßnahmen nicht kurzfristig aufgebaut werden können.
Aus Sicht der Sicherheitsplanung ist diese Entwicklung folgerichtig.
Bei Kritischen Infrastrukturen kann das Schutzziel nicht ausschließlich darin bestehen, einen Vorfall vollständig zu verhindern. Eine absolute Sicherheit ist technisch und wirtschaftlich kaum erreichbar. Sicherheitsarchitekturen müssen deshalb zusätzlich darauf ausgelegt sein, Störungen frühzeitig zu erkennen, Auswirkungen zu begrenzen und zentrale Funktionen möglichst schnell wiederherzustellen.
Damit rückt Business Continuity unmittelbar in den Aufgabenbereich der Unternehmenssicherheit.
Ein Stromnetz, ein Rechenzentrum oder ein industrieller Produktionsstandort ist nicht deshalb resilient, weil kein Sicherheitsvorfall stattfindet. Resilient ist ein System dann, wenn es einen Vorfall verkraften kann, ohne dass daraus ein unkontrollierter Funktionsausfall entsteht.
Alarmempfangsstellen als operative Schaltstelle
Eine besondere Bedeutung kommt in solchen Sicherheitsarchitekturen professionellen Alarmempfangsstellen und Leitstellen zu.
Ihre Rolle geht zunehmend über die klassische Entgegennahme von Einbruch- oder Gefahrenmeldungen hinaus. In vernetzten Sicherheitskonzepten entwickeln sie sich zur operativen Schnittstelle zwischen technischer Detektion und menschlicher Intervention.
DIN EN 50518 definiert hohe Anforderungen an Alarmempfangsstellen, unter anderem hinsichtlich baulicher Sicherheit, technischer Verfügbarkeit, Energieversorgung, Kommunikationswegen, organisatorischer Abläufe und Personal.
Gerade im KRITIS-Kontext gewinnt diese Normierung an Bedeutung. Denn eine Sicherheitskette ist immer nur so belastbar wie ihre schwächste Komponente.
Die Wach- und Schließ-Gesellschaft Elberfeld-Barmen Nachfolger Herkströter GmbH & Co. KG in Wuppertal setzt deshalb ihre Alarmempfangsstelle „AES-Core“ in den Mittelpunkt ihres Ansatzes für Kritische Infrastrukturen im Bergischen Land. Das Unternehmen betreibt nach eigenen Angaben eine entsprechend normkonforme Alarmempfangsstelle und verbindet diese mit unterschiedlichen Übertragungs- und Interventionsstrukturen.
Das Beispiel illustriert eine Entwicklung, die in der Sicherheitsbranche zunehmend relevant wird: Leitstellen werden vom Empfänger einzelner Alarme zum Informations- und Entscheidungszentrum einer integrierten Sicherheitsarchitektur.
Hier laufen technische Informationen zusammen. Hier erfolgt ihre Bewertung. Und hier entscheidet sich im Ernstfall, ob aus einem erkannten Ereignis rechtzeitig eine wirksame Reaktion wird.
Kommunikationsredundanz als Sicherheitsfaktor
Von besonderer Bedeutung ist dabei die Übertragungsinfrastruktur.
Traditionell standen bei Alarmübertragungen kabelgebundene Netze oder Mobilfunkverbindungen im Vordergrund. Kritische Anlagen müssen heute jedoch auch Szenarien berücksichtigen, in denen genau diese Kommunikationsinfrastrukturen beeinträchtigt werden.
Ursachen können technische Störungen ebenso sein wie großflächige Stromausfälle, Kabelschäden, Cyberangriffe oder gezielte Sabotage.
Redundanz darf deshalb nicht lediglich bedeuten, einen zweiten Anschluss desselben technischen Systems vorzuhalten. Resiliente Konzepte sollten möglichst unterschiedliche technische Abhängigkeiten nutzen.
Die Wach- und Schließgesellschaft ergänzt deshalb ihre terrestrischen Kommunikationswege nach eigenen Angaben um eine satellitengestützte Starlink-Verbindung.
Aus fachlicher Sicht liegt die Bedeutung einer solchen Lösung weniger im konkreten Produkt als im zugrunde liegenden Prinzip der Diversität von Übertragungswegen.
Werden Alarm- und Kommunikationssysteme über technisch voneinander unabhängige Infrastrukturen geführt, sinkt das Risiko eines gemeinsamen Ausfalls. Das Prinzip ist aus hochverfügbaren IT-Architekturen bekannt und gewinnt zunehmend auch für physische Sicherheits- und Leitstellensysteme an Bedeutung.
Dabei muss allerdings auch Redundanz selbst professionell geplant werden. Eine alternative Kommunikationsverbindung bietet nur dann zusätzliche Resilienz, wenn Energieversorgung, Netzkomponenten, Endgeräte, Konfiguration und organisatorische Abläufe ebenfalls gegen gemeinsame Fehlerursachen abgesichert sind.
Mobile Videoüberwachung als taktische Reserve
Ein weiterer Bestandteil moderner Schutzkonzepte sind mobile Video- und Detektionssysteme.
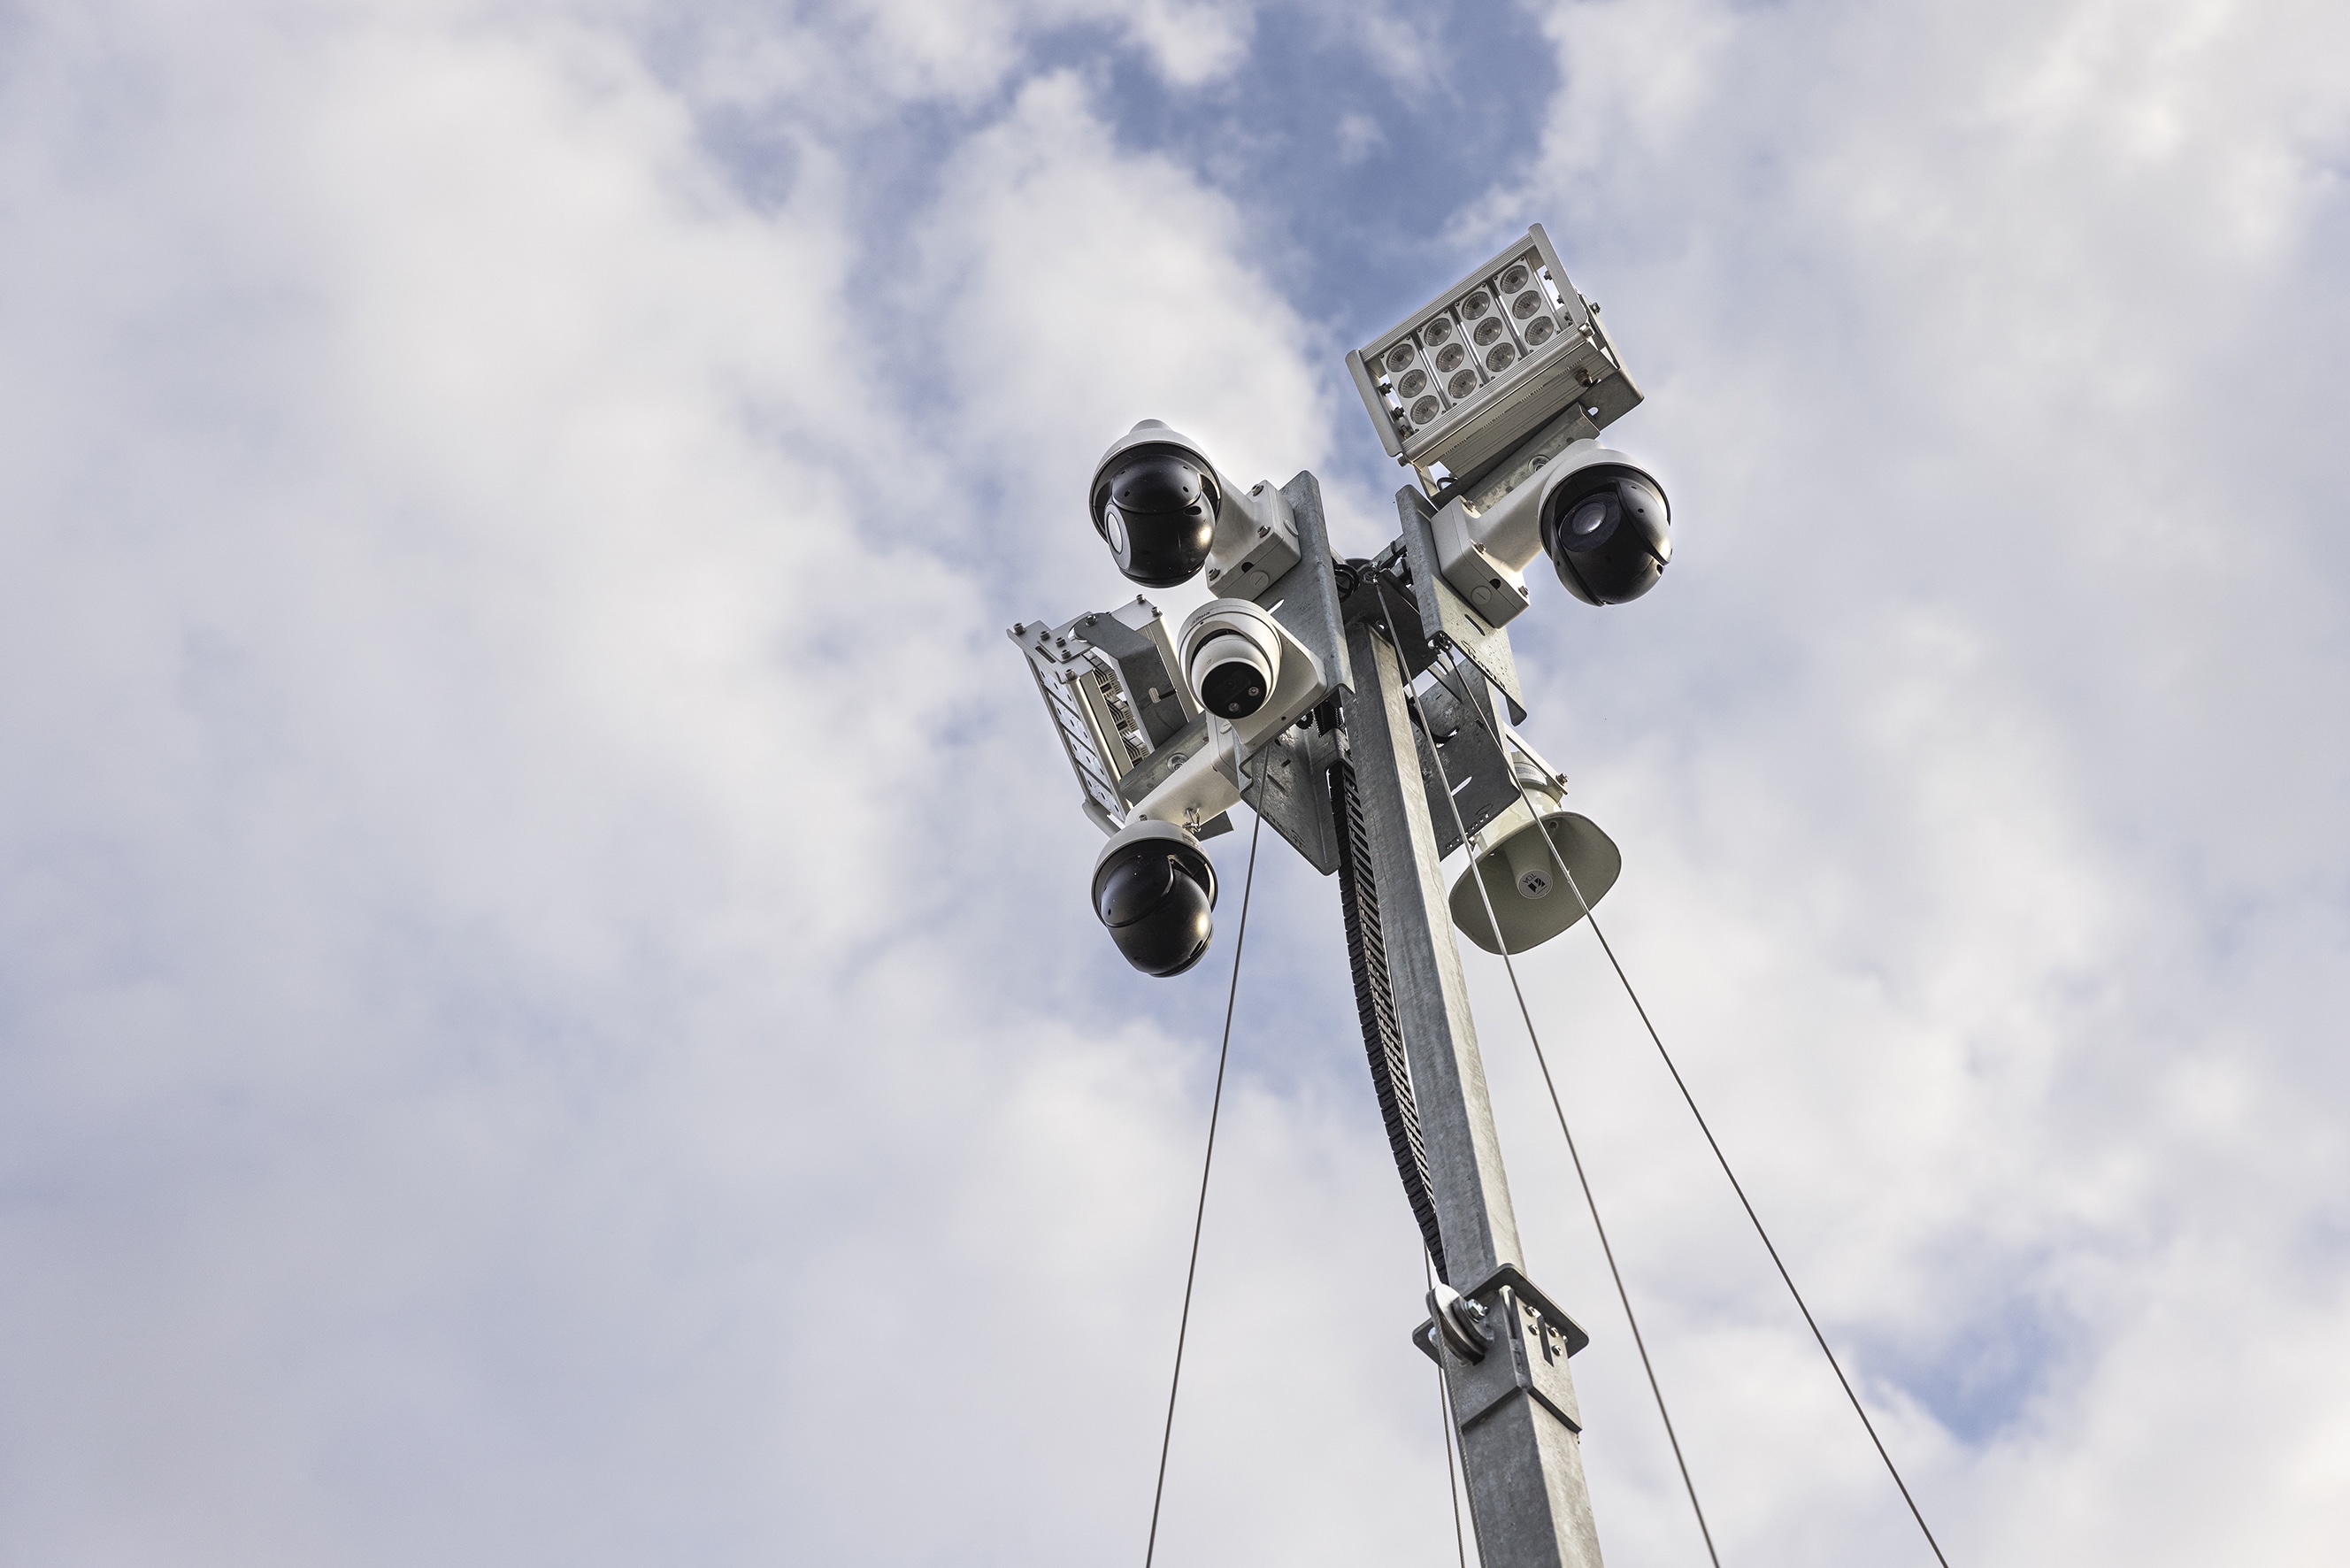
Mobile Video-Türme werden inzwischen weit über die klassische Baustellenüberwachung hinaus eingesetzt. Für Kritische Infrastrukturen können sie eine taktisch interessante Ergänzung darstellen, wenn temporäre Gefährdungsschwerpunkte entstehen.
Denkbare Einsatzfelder sind Baustellen auf Betriebsgeländen, zeitweilig geschaffene Außenlager, zusätzliche Zufahrten, Reparaturbereiche, Veranstaltungen, erhöhte Gefährdungslagen oder Übergangsphasen vor Installation stationärer Sicherheitssysteme.
Der entscheidende Vorteil liegt in der schnellen Verfügbarkeit.
Sicherheitsarchitekturen Kritischer Infrastrukturen sollten deshalb nicht ausschließlich statisch gedacht werden. Bedrohungslagen, Betriebsabläufe und Schutzbedarfe verändern sich. Temporäre Systeme können ermöglichen, Schutzmaßnahmen kurzfristig an veränderte Situationen anzupassen.
Dabei gilt auch hier: Die Kamera allein schafft noch keine Sicherheit.
Der Mehrwert entsteht erst durch die Verbindung von Videoanalyse oder Detektion mit einer qualifizierten Alarmverifikation und einer definierten Interventionskette. Ohne diese Einbindung besteht die Gefahr, lediglich zusätzliche Bilddaten zu erzeugen, ohne die operative Reaktionsfähigkeit tatsächlich zu verbessern.
Drohnen verändern den Perimeterschutz
Eine zusätzliche Herausforderung entsteht durch unbemannte Luftfahrzeuge.
Traditionelle Perimetersicherung konzentriert sich auf die horizontale Ebene: Zaun, Tor, Zufahrt und Gebäudehülle. Drohnen erweitern das Bedrohungsmodell um eine vertikale Dimension.
Sie können zur Aufklärung, Dokumentation oder Ausspähung genutzt werden und erreichen Bereiche, die durch klassische mechanische Sicherungsmaßnahmen kaum geschützt werden können.
Damit verändern sich auch die Anforderungen an Lagebilder und Detektionssysteme. Radar, RF-Detektion, Videoanalyse und Sensorfusion werden in Hochsicherheitsbereichen zunehmend als mögliche Bausteine diskutiert.
Für die Sicherheitswirtschaft bedeutet das langfristig eine Erweiterung des klassischen Perimeterschutzes: Aus der Sicherung einer Grundstücksgrenze entwickelt sich zunehmend die Aufgabe, den gesamten räumlichen Nahbereich einer kritischen Anlage zu überwachen und Auffälligkeiten aus unterschiedlichen Sensorquellen in einem gemeinsamen Lagebild zusammenzuführen.
Regionale Sicherheitsstrukturen bleiben relevant
Der technologische Wandel bedeutet jedoch nicht zwangsläufig eine vollständige Zentralisierung von Sicherheitsleistungen.
Gerade bei Kritischen Infrastrukturen können regionale Strukturen einen operativen Vorteil darstellen. Ortskenntnis, bekannte Zufahrtswege, kurze Interventionszeiten, etablierte Kontakte zu Betreiberorganisationen und Kenntnis lokaler Infrastrukturen können im Ereignisfall entscheidend sein.
Im Bergischen Land trifft eine hohe industrielle Dichte auf Energie-, Verkehrs-, Versorgungs- und Kommunikationsinfrastrukturen sowie eine Vielzahl mittelständischer Produktionsunternehmen. Sicherheitsvorfälle können deshalb über den unmittelbar betroffenen Standort hinaus Auswirkungen auf Lieferketten und regionale Wertschöpfungsstrukturen entwickeln.
Das Wuppertaler Modell verbindet vor diesem Hintergrund lokale Leitstellen- und Interventionsstrukturen mit technologischer Hochverfügbarkeit.
Gerade darin könnte künftig eine wichtige Rolle regionaler Sicherheitsunternehmen liegen: nicht als Ersatz großer zentraler Sicherheitsplattformen, sondern als operative Resilienzknoten innerhalb regionaler Wirtschafts- und Versorgungsstrukturen.
Physische und digitale Sicherheit wachsen zusammen
Der vielleicht wichtigste Wandel findet jedoch an der Schnittstelle von physischer und digitaler Sicherheit statt.
Industrielle Steuerungssysteme, Zutrittskontrolle, Gebäudeautomation, Videoüberwachung und Kommunikationssysteme sind heute vielfach IP-basiert. Dadurch entstehen neue Möglichkeiten der Integration – zugleich aber neue Abhängigkeiten.
Ein Cyberangriff kann physische Prozesse beeinflussen. Umgekehrt kann ein physischer Zugriff auf Netzwerkkomponenten oder Steuerungstechnik einen digitalen Angriff ermöglichen.
Sicherheitskonzepte für Kritische Infrastrukturen müssen deshalb zunehmend von kombinierten Szenarien ausgehen.
Für Betreiber stellt sich beispielsweise nicht nur die Frage, was geschieht, wenn das Netzwerk ausfällt. Entscheidend ist, ob Zutrittskontrolle, Videoüberwachung, Einbruchmeldetechnik und Alarmübertragung in einem solchen Szenario weiterhin funktionsfähig bleiben.
Ebenso muss betrachtet werden, welche Folgen entstehen, wenn Energieversorgung, Mobilfunk und Internet gleichzeitig beeinträchtigt sind.
Die klassische Trennung zwischen Unternehmenssicherheit, IT-Security, Facility Management und Business Continuity stößt bei solchen Szenarien an ihre Grenzen.
Vom Sicherheitsdienstleister zum Resilienzpartner
Damit verändert sich auch das Geschäftsmodell der Sicherheitswirtschaft.
Der Markt entwickelt sich von einzelnen Bewachungsleistungen zunehmend in Richtung kombinierter Sicherheitsservices. Gefragt sind Anbieter, die technische Systeme, Leitstellen, mobile Dienste, Intervention, Risikoanalyse und organisatorische Abläufe miteinander verbinden können.
Das bedeutet nicht das Ende klassischer Sicherheitsdienstleistungen. Im Gegenteil: Der Mensch bleibt ein zentraler Bestandteil der Sicherheitskette.
Seine Rolle verändert sich jedoch.
Statt ausschließlich Präsenz zu zeigen oder Kontrollgänge durchzuführen, übernehmen Sicherheitskräfte zunehmend Aufgaben innerhalb technologiegestützter Prozesse: Alarmverifikation, Lagebewertung, Intervention und Krisenunterstützung.
Automatisierung ersetzt dabei nicht zwingend Personal. Sie verändert vielmehr, wo menschliche Entscheidungskompetenz den größten Sicherheitswert erzeugt.
Sicherheit wird zur Frage der Systemfähigkeit
Der Schutz Kritischer Infrastrukturen entwickelt sich damit zu einer Disziplin, in der technische, organisatorische und operative Fähigkeiten miteinander verzahnt werden müssen.
Die entscheidende Kennzahl ist nicht mehr allein die Zahl installierter Kameras, Sensoren oder Sicherheitskräfte. Entscheidend ist die Leistungsfähigkeit der gesamten Sicherheits- und Reaktionskette.
INFOBOX: Wie resilient ist die eigene Sicherheitsarchitektur?
Betreiber Kritischer Infrastrukturen sollten insbesondere folgende Fragen beantworten können:
Detektion: Wie schnell wird ein sicherheitsrelevantes Ereignis erkannt?
Alarmübertragung: Erreicht eine Meldung auch bei Ausfall einzelner Kommunikationswege zuverlässig die zuständige Stelle?
Verifikation: Wie schnell und mit welcher Informationsqualität kann ein Alarm bewertet werden?
Entscheidung: Sind Eskalationswege, Zuständigkeiten und Entscheidungsbefugnisse eindeutig definiert?
Intervention: Welche personellen und technischen Ressourcen stehen im Ereignisfall zur Verfügung – und innerhalb welcher Zeit?
Redundanz: Welche kritischen Funktionen besitzen technisch unabhängige Rückfallebenen?
Business Continuity: Welche Prozesse müssen auch während einer Störung aufrechterhalten werden?
Wiederanlauf: Wie schnell können kritische Leistungen nach einem erfolgreichen Angriff oder technischen Ausfall wiederhergestellt werden?
Übungen: Werden Ausfall- und Angriffsszenarien regelmäßig praktisch getestet und daraus Verbesserungsmaßnahmen abgeleitet?
Genau diese Fragen markieren den Wandel vom klassischen Objektschutz hin zu einer resilienzorientierten Sicherheitsarchitektur.
Das Beispiel der Wach- und Schließgesellschaft Wuppertal zeigt, wie regionale Sicherheitsunternehmen diesen Wandel bereits nachvollziehen: mit normierter Alarmempfangsstelle, redundanten Kommunikationswegen, mobilen Überwachungslösungen und lokaler Interventionsfähigkeit.
Für die Branche dürfte diese Entwicklung weit über das Bergische Land hinaus relevant sein. Denn die Zukunft des KRITIS-Schutzes wird nicht von einer einzelnen Technologie entschieden.
Sie entscheidet sich daran, ob Menschen, Prozesse und Technik auch unter Störbedingungen noch als Gesamtsystem funktionieren.