Ohne Nachweise bleibt Sicherheit eine Behauptung
Ein Beitrag von Markus Stadelhofer, Consultant OT Cybersecurity bei Primion
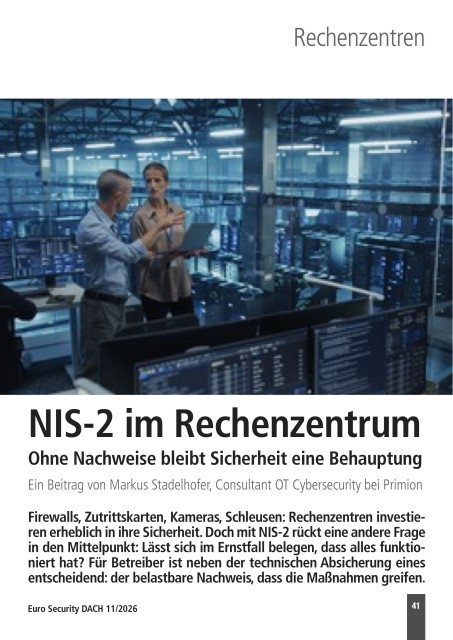
Firewalls, Zutrittskarten, Kameras, Schleusen: Rechenzentren investieren erheblich in ihre Sicherheit. Doch mit NIS-2 rückt eine andere Frage in den Mittelpunkt: Lässt sich im Ernstfall belegen, dass alles funktioniert hat? Für Betreiber ist neben der technischen Absicherung eines entscheidend: der belastbare Nachweis, dass die Maßnahmen greifen.
Rechenzentren sind Hochsicherheitsbereiche und gehören als „Digitale Infrastruktur“ zu den wesentlichen Einrichtungen der NIS-2-Regulierung. Betroffen sind Betreiber in der Regel ab 50 Mitarbeitenden oder zehn Millionen Euro Jahresumsatz – bei bestimmten Diensten wie DNS oder Vertrauensdiensten sogar größenunabhängig. Bei einem unberechtigten Zutritt sind nicht nur Hardware, sondern auch Daten, Anwendungen und geschäftskritische Prozesse gefährdet. Physische Schutzmaßnahmen sind deshalb Standard. NIS-2 beendet jedoch die regulatorische Trennung von Cyber- und Gebäudesicherheit. Die Richtlinie verfolgt einen sogenannten „All-Hazards-Ansatz“: Entscheidend ist nicht, ob eine Bedrohung digital, physisch oder umweltbedingt ist, sondern ob sie den Betrieb gefährdet. Damit folgt die Tür zum Serverraum regulatorisch derselben Sicherheitslogik wie der Zugriff auf das Netzwerk.
Die entscheidende Frage kommt nach dem „Wer darf rein?“
Die Zutrittskontrolle legt fest, wer welche Bereiche betreten darf. Für eine belastbare Nachweiskette muss darüber hinaus dokumentiert sein, wann der Zutritt erfolgte, auf welcher Grundlage er gewährt wurde, wer ihn genehmigte und wie Auffälligkeiten behandelt wurden.
Der regulatorische Fokus liegt daher weniger auf einer bestimmten Anwendung als auf belastbaren Nachweisen. Nicht das eingesetzte System zählt, sondern der Beleg, dass die vorgesehenen Kontrollen wirksam waren.
Viele Daten, lückenhafte Beweiskette
Ein Rechenzentrum erzeugt permanent Sicherheitsdaten. Zutritts-, Identitäts- und Alarmsysteme dokumentieren Ereignisse; der externe Dienstleister erhält zum Beispiel nur zeitlich begrenzten Zutritt. An Daten mangelt es meist nicht. Was fehlt, ist ihre Verknüpfung zu einem aussagekräftigen Gesamtbild. Nach einem Vorfall oder während eines Audits müssen die vorhandenen Datensätze rasch ein schlüssiges Gesamtbild ergeben: Wer war vor Ort, welche Berechtigung lag vor, gab es einen Alarm und wann wurde reagiert?
Müssen diese Informationen erst aus verschiedenen Systemen, Excel-Listen, E-Mails und manuellen Aufzeichnungen zusammengetragen werden, wird aus einer funktionierenden Sicherheitsstruktur schnell eine lückenhafte Nachweiskette. Im Ernstfall tickt die Uhr: NIS-2 verlangt bei erheblichen Vorfällen eine Frühwarnung innerhalb von 24 Stunden und einen vollständigen Bericht nach 72 Stunden. Wer seine Daten dann erst suchen muss, kann diese Fristen nicht einhalten.
Compliance beginnt im Betrieb
NIS-2 verbindet Risiko-Management, Lieferkettensicherheit, die Meldung von Sicherheitsvorfällen und die Verantwortung der Unternehmensleitung. Der gemeinsame Nenner ist Nachvollziehbarkeit: Unternehmen müssen Kontrollen nicht nur definieren, sondern ihre Umsetzung auch dokumentieren.
Besonders deutlich wird das bei externen Personen, die regelmäßig Zutritt zu kritischen Bereichen haben: Wer beantragt und genehmigt? Wie lange gilt das? Wird die Berechtigung danach entzogen und die Nutzung dokumentiert?
Aus einem Zutrittsrecht wird ein kontrollierter Lebenszyklus. Gut organisierte Prozesse erzeugen die nötigen Nachweise bereits im Alltag. Auditfähigkeit ist dann kein kurzfristiges Projekt, sondern das Ergebnis funktionierender Abläufe.
Das Silo wird zum Sicherheitsrisiko
In vielen Unternehmen liegen Zutritts-, Video-, Alarm- und Identitätsdaten in getrennten Systemen. Im Normalbetrieb mag das funktionieren. Müssen Ereignisse schnell bewertet und vollständig rekonstruiert werden, wird diese Trennung zum Hindernis.
Auch im KRITIS-Umfeld verschiebt sich der Blick von einzelnen Schutzmaßnahmen hin zu integrierten Sicherheitsarchitekturen. Physische Sicherheit, IT-/OT-Security und die Aufrechterhaltung des Geschäftsbetriebes werden zur Einheit. Für Rechenzentren gilt daher: Eine Sicherheitskette ist nur so belastbar wie ihre Nachweiskette. Was sich organisatorisch nicht zuordnen oder rechtzeitig abrufen lässt, bleibt im Ernstfall lückenhaft.
Physische Sicherheit wird zur Führungsfrage
Die physische Sicherheit eines Rechenzentrums ist damit nicht länger allein Sache des Facility Managements, des Werkschutzes oder von Security Operations. Sobald die Verfügbarkeit von Daten, die Informationssicherheit oder regulatorische Pflichten ins Spiel kommen, wird sie zur Governance-Frage.
NIS-2 nimmt ausdrücklich auch die Leitungsebene in die Verantwortung. Das Management muss Maßnahmen für das Risiko-Management nicht nur genehmigen und überwachen, sondern ist gesetzlich zu regelmäßigen Cybersecurity-Schulungen verpflichtet.
Bei Pflichtverletzungen drohen Unternehmen Bußgelder von bis zu zehn Millionen Euro oder zwei Prozent des weltweiten Umsatzes – und der Geschäftsführung droht die persönliche, nicht versicherbare Haftung mit dem Privatvermögen.
Sicherheitsverantwortliche müssen plausibel nachweisen, wie technische und organisatorische Maßnahmen zusammenwirken und wie sich ihre Wirksamkeit belegen lässt.
Im Ernstfall zählt nicht, wie viele Sicherheitssysteme ein Rechenzentrum betreibt. Entscheidend ist, ob sich lückenlos nachvollziehen lässt, wer Zutritt hatte, was geschehen ist und wie darauf reagiert wurde.
Sicherheit ohne Nachweis ist keine Compliance. Und möglicherweise auch keine Sicherheit.
Infobox
Worauf es bei NIS-2 im Rechenzentrum ankommtRisikomanagement:
Neben Cyberbedrohungen müssen auch physische und umweltbezogene Risiken berücksichtigt werden.
Zutrittsnachweise:
Es muss nachvollziehbar sein, wer wann, in welchen Bereich und auf welcher Grundlage Zutritt erhielt.
Berechtigungsmanagement:
Freigaben, Änderungen und der Entzug von Zutrittsrechten sollten durchgängig dokumentiert werden.
Externe Dienstleister:
Auch zeitlich begrenzte Zutrittsrechte für Wartungsfirmen, Lieferanten oder Servicetechniker müssen kontrollierbar und nachweisbar sein.
Meldung von Sicherheitsvorfällen:
Erhebliche Vorfälle müssen innerhalb der vorgegebenen Fristen erkannt,
bewertet und gemeldet werden.
Verantwortung der Leitungsebene:
Das Management muss die Maßnahmen für das Risikomanagement genehmigen und deren Umsetzung überwachen.Entscheidend ist nicht allein, welche Sicherheitssysteme vorhanden sind. Betreiber müssen belegen, dass die vorgesehenen Kontrollen tatsächlich greifen.
Der Artikel in Flip-Pdf-Format: https://online.fliphtml5.com/fvnsg/ES_DACH-11-2026p41-43/