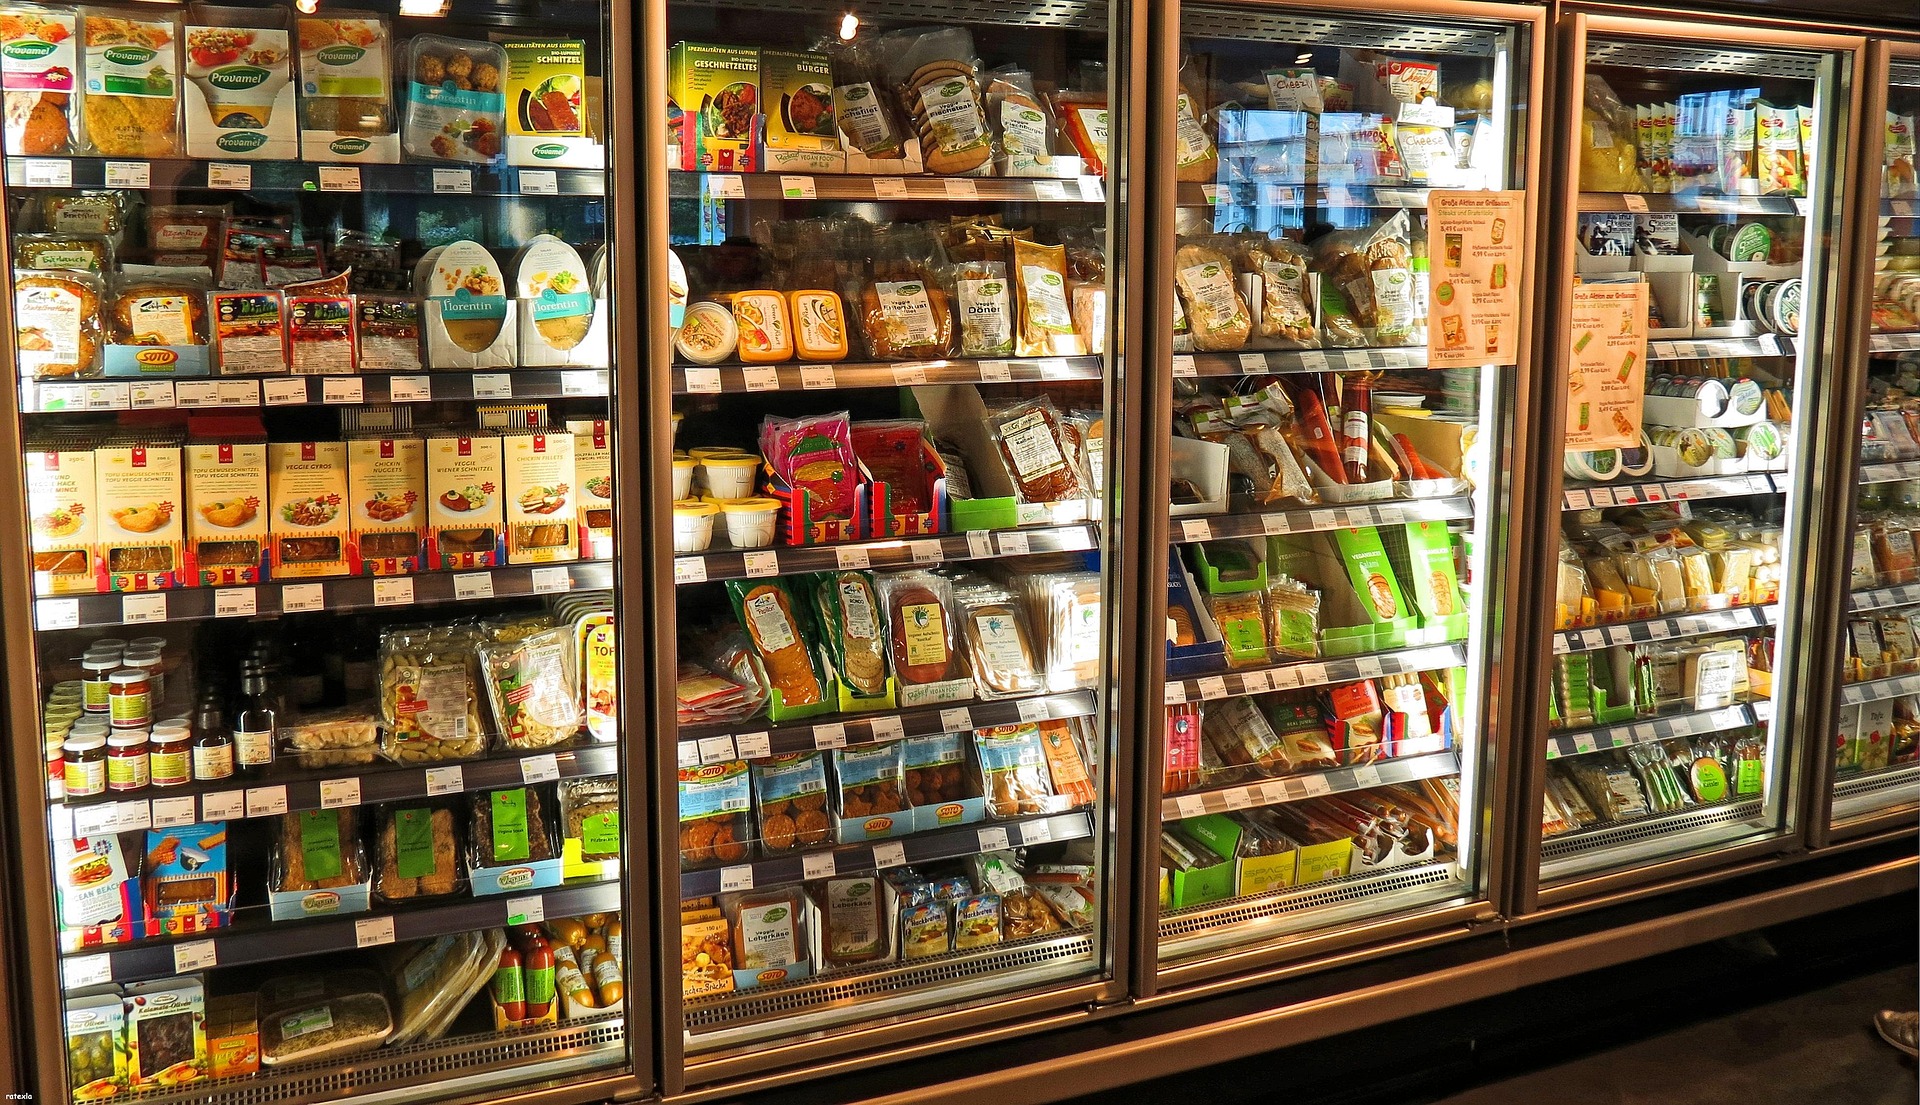
Die mutmaßlichen Cyberangriffe auf vernetzte Kühl- und Gefrieranlagen europäischer Supermärkte haben ein größeres Ausmaß als zunächst bekannt angenommen. Am 2. November 2026 meldeten Handelsunternehmen in Schweden, Belgien und Luxemburg erhebliche Störungen ihrer Kältetechnik. Auch aus Estland wurde ein gezielter Eingriff in die Steuerung einer Supermarktkühlanlage bekannt. Allein in Belgien berichten Medien inzwischen über betroffene Filialen von Delhaize, Carrefour, Intermarché und Spar sowie weitere Lebensmittelbetriebe. Techniker führen mehrere Vorfälle auf unberechtigte Eingriffe in die Anlagensteuerung zurück. Dabei sollen unter anderem Abtauprogramme aktiviert und Temperaturparameter verändert worden sein. Nach den großflächigen Angriffen auf französische Supermärkte im Oktober rückt damit erneut die Cybersicherheit vernetzter Betriebstechnik in den Mittelpunkt. Ob die aktuellen Ereignisse auf eine koordinierte Angriffskampagne zurückgehen, ist weiterhin ungeklärt.
Schweden: Weitere ICA-Filialen betroffen
In Schweden waren zunächst Störungen in ICA-Märkten in Sjöbo und Tomelilla sowie mehreren Coop-Filialen bekannt geworden. Nach weiteren Berichten des öffentlich-rechtlichen Fernsehsenders SVT sind auch ICA-Geschäfte in Böda auf der Insel Öland und in Mörlunda betroffen. In Böda musste der Markt nach Angaben des Filialleiters große Mengen verderblicher Lebensmittel entsorgen. Aus einem weiteren ICA-Geschäft in Stockholm wurden ebenfalls ausgefallene Gefrieranlagen gemeldet.
Besonders schwer getroffen wurde der ICA-Markt in Sjöbo. Nach Angaben des Filialleiters Rickard Nilsson war die Temperatureinstellung der Kühlsysteme offenbar auf plus 50 Grad Celsius verändert worden. Die Anlagen ließen sich zunächst nicht regulieren. Nach ersten Schätzungen entstand durch verdorbene Lebensmittel ein Schaden von mehreren Hunderttausend schwedischen Kronen.
Die ICA-Gruppe bestätigte eine Störung bei einer begrenzten Zahl von Filialen, ohne zunächst einen gezielten Cyberangriff als Ursache zu bestätigen. Auch Coop meldete mehrere betroffene Geschäfte. Während das Unternehmen am Morgen zunächst sechs Filialen nannte, berichtete die Financial Times später unter Berufung auf Coop von sieben betroffenen Standorten.
Das schwedische nationale Cybersicherheitszentrum untersucht nach Angaben seines Leiters John Billow mehrere Vorfälle im Zusammenhang mit Kühlanlagen. Gegenüber Reuters erklärte Billow, dass die Behörde in den vergangenen Wochen zahlreiche exponierte Geräte aus dem Bereich der Operational Technology (OT) festgestellt habe. Die Notwendigkeit von Sicherheitsaktualisierungen und geeigneten Schutzmaßnahmen sei bereits deutlich gemacht worden.
Belgien: Mindestens vier Handelsketten melden Störungen
In Belgien ist das Ausmaß inzwischen deutlicher erkennbar. Nach Angaben des Senders RTL Info waren rund 40 Delhaize-Filialen betroffen. Carrefour meldete Probleme in mindestens 15 Geschäften. Hinzu kommen nach belgischen Medienberichten etwa 15 Intermarché-Märkte sowie fünf Spar-Filialen, deren Störungen die Colruyt-Gruppe bestätigte.
Auch außerhalb des klassischen Supermarkthandels wurden ähnliche Probleme bekannt. Die belgische Metzgereigruppe De Laet en Van Haver meldete ungewöhnliche Temperaturveränderungen in ihren Kühlsystemen. Aus Lüttich gab es zudem Berichte über einen möglichen Vorfall beim Schokoladenhersteller Galler. Das vollständige Ausmaß der Störungen war zunächst nicht abschließend erfasst.
Besonders aufschlussreich sind Aussagen betroffener Marktbetreiber zur Angriffswirkung. Der Geschäftsführer eines Proxy-Delhaize-Marktes in Overijse berichtete gegenüber RTL Info, dass sämtliche Kühlanlagen seines Geschäfts plötzlich in den Abtaubetrieb gewechselt seien. Die Geräte hätten dabei warme Luft abgegeben, sodass frische und tiefgekühlte Lebensmittel nicht mehr unter den erforderlichen Bedingungen gelagert werden konnten.
Nach Angaben von Stephan Moelans, Geschäftsführer des Kältetechnikunternehmens Sabcobel, deutet die technische Untersuchung auf eine gezielte Aktivierung der Abtauprogramme hin. Das Unternehmen sei bereits in der Nacht mit zahlreichen Technikern im Einsatz gewesen, um betroffene Anlagen vom Netzwerk zu trennen und den Betrieb wiederherzustellen.
Für die Bewertung der gemeldeten Temperaturen ist eine Unterscheidung wesentlich: Während einzelne Berichte von veränderten Steuerungswerten von 50 oder sogar 70 Grad Celsius sprechen, dokumentierte RTL Info in mehreren belgischen Märkten tatsächlich angestiegene Kühltemperaturen von etwa 15 Grad Celsius. Ein Betreiber berichtete außerdem von rund 40 Grad warmer Luft während des Abtauvorgangs. Die verschiedenen Angaben beschreiben somit nicht zwingend dieselbe technische Messgröße.
Die wirtschaftlichen Folgen sind erheblich. Einzelne Marktbetreiber mussten nach eigenen Angaben vollständige Warenbestände aus ihren Kühlbereichen entsorgen. Andere Geschäfte konnten durch frühzeitige Alarmmeldungen und die schnelle Unterstützung von Kältetechnikern größere Schäden verhindern. Teilweise wurden zusätzliche Kühlfahrzeuge eingesetzt, um die Waren während der Störung auszulagern.
Auch in Luxemburg meldete der Handelskonzern Ahold Delhaize Beeinträchtigungen. Das Unternehmen bestätigte gegenüber Reuters einen IT-Vorfall, der Kühlanlagen in mehreren Dutzend Filialen in Belgien und Luxemburg betraf. Eine abschließende technische Bewertung lag zunächst nicht vor.
Estland: Ältere Steuerungssysteme im Fokus
In Estland wurde am Morgen des 2. November ebenfalls ein Angriff auf die Kühltechnik einer großen Supermarktkette bekannt. Nach Angaben des öffentlich-rechtlichen Rundfunks ERR verschafften sich Angreifer Zugriff auf einen Computer, über den eine ältere Kälteanlage gesteuert wurde. Anschließend sei ein Temperaturparameter auf plus 50 Grad Celsius verändert worden.
Jann Mutso, Geschäftsführer des estnischen Kältetechnikunternehmens Kitman Coldtech, erklärte gegenüber ERR, dass eine ältere Steuerungslösung von Danfoss betroffen gewesen sei. Nach seinen Angaben zielten die Angreifer auf Sicherheitslücken in nicht aktualisierten Anlagen. Weitere Kunden in Estland seien ebenfalls angegriffen worden; deren genaue Zahl war zunächst unklar.
Im konkret geschilderten Fall konnte die Manipulation innerhalb von etwa zehn Minuten gestoppt werden. Dadurch sei kein größerer Schaden entstanden. Mutso verwies zugleich darauf, dass Supermarktketten bereits damit begonnen hätten, ihre Steuerungssysteme zu aktualisieren. Problematisch blieben insbesondere ältere Anlagen, deren Software nicht mehr auf einem aktuellen Sicherheitsstand sei.
Die Identität der betroffenen Supermarktkette wurde nicht veröffentlicht. Dass Kitman Coldtech unter anderem mit Selver, Rimi, Coop und Lidl zusammenarbeitet, bedeutet daher nicht, dass sämtliche genannten Unternehmen von den aktuellen Vorfällen betroffen waren.
Frankreich: Frühere Angriffe betrafen mehrere Hersteller
Die aktuellen Ereignisse erinnern an Angriffe vom 12. und 13. Oktober 2026, bei denen die Kältetechnik Hunderter französischer Supermärkte manipuliert wurde. Nach Angaben französischer Behörden waren zeitweise rund 700 Geschäfte betroffen. Die Eingriffe führten zu erheblichen Warenverlusten und in einzelnen Fällen zu Bränden.
Die technische Untersuchung zeigte, dass nicht ausschließlich Systeme eines Herstellers betroffen waren. Zunächst standen Steuerungslösungen von Danfoss im Mittelpunkt. Anschließend wurden auch Angriffe auf Anlagen mit Produkten der Marke Dixell bekannt, die zum US-Unternehmen Copeland gehört.
Nach Recherchen der französischen Tageszeitung Le Monde waren in der Vergangenheit Sicherheitslücken bestimmter Steuerungssysteme bekannt geworden, die eine unberechtigte Änderung von Betriebsparametern ermöglichen konnten. Teilweise waren entsprechende Schwachstellen bereits durch Herstelleraktualisierungen geschlossen worden. Daraus lässt sich allerdings nicht ableiten, dass die Angreifer bei den aktuellen Vorfällen genau diese bekannten Schwachstellen ausgenutzt haben.
Danfoss erklärte gegenüber der Financial Times, dass bislang kein technischer Zusammenhang zwischen den eigenen Produkten und den Angriffen vom 2. November nachgewiesen worden sei. Die Aussage steht nicht zwangsläufig im Widerspruch zu den Angaben aus Estland, verdeutlicht jedoch den vorläufigen Charakter der technischen Zuordnung.
Auch die französischen Behörden haben bislang keine Verantwortlichen identifiziert. Ein bestätigter Zusammenhang zwischen den Angriffen im Oktober und den aktuellen Ereignissen liegt nicht vor.
Vernetzte Betriebstechnik wird zur Sicherheitsaufgabe
Die Vorfälle zeigen, welche Folgen eine Manipulation technischer Steuerungssysteme haben kann. Im Mittelpunkt steht nicht der klassische Diebstahl von Kundendaten oder die Verschlüsselung von Unternehmensservern, sondern der direkte Eingriff in betriebliche Prozesse.
Gewerbliche Kühlanlagen werden häufig über zentrale Steuerungen überwacht und von externen Dienstleistern gewartet. Die Vernetzung ermöglicht eine effiziente Betriebsführung und schnelle Störungsbehebung. Werden entsprechende Schnittstellen jedoch unzureichend abgesichert, können sie zur Angriffsfläche werden.
Besonders kritisch sind ungeschützte Fernwartungszugänge, veraltete Firmware, dauerhaft aus dem Internet erreichbare Steuerungskomponenten und fehlende Begrenzungen administrativer Berechtigungen. Hinzu kommen mögliche Abhängigkeiten von externen Technikdienstleistern, die zahlreiche Anlagen verschiedener Betreiber betreuen.
Für die Sicherheitswirtschaft ergibt sich daraus eine über den Lebensmittelhandel hinausreichende Fragestellung. Vergleichbare Risiken können grundsätzlich auch bei anderen vernetzten betriebstechnischen Systemen entstehen, darunter Gebäudeautomation, Heizungs- und Lüftungssteuerungen oder industrielle Versorgungseinrichtungen. Entscheidend ist dabei stets, welche Funktionen aus der Ferne verändert werden können und welche Auswirkungen eine Manipulation auf den realen Betrieb hätte.
Die Absicherung solcher Anlagen verlangt daher nicht nur IT-Sicherheitsmaßnahmen. Betreiber müssen sicherstellen, dass sicherheitsrelevante Parameteränderungen erkannt, ungewöhnliche Betriebszustände gemeldet und betroffene Steuerungen im Störungsfall kontrolliert vom Netzwerk getrennt werden können. Ebenso wichtig ist die Möglichkeit, wesentliche Funktionen lokal aufrechtzuerhalten, wenn zentrale Kommunikations- oder Fernwartungsdienste ausfallen.
Schnelle Reaktion begrenzt Schäden
Ein wesentlicher Unterschied zwischen den einzelnen Vorfällen liegt in der Reaktionsgeschwindigkeit. Während manche Supermärkte große Warenbestände verloren, konnten andere Betreiber die betroffenen Anlagen bereits wenige Minuten nach einer Warnmeldung wieder in einen kontrollierten Zustand versetzen.
Die Beispiele aus Estland und Belgien verdeutlichen den praktischen Nutzen funktionierender Alarmketten. Technische Störungen müssen frühzeitig erkannt, den zuständigen Personen gemeldet und ohne lange organisatorische Verzögerungen bearbeitet werden können. Dafür benötigen Betreiber aktuelle Kontaktlisten, klare Zuständigkeiten und vorbereitete Verfahren für den Eingriff in die Kältetechnik.
Zugleich zeigen die Vorfälle, dass eine rein technische Redundanz nicht in jedem Fall ausreicht. Werden mehrere Anlagen über dieselben verwundbaren Steuerungs- oder Fernwartungsmechanismen betrieben, kann ein Angriff zahlreiche Standorte betreffen, obwohl die eigentlichen Kühlaggregate unabhängig voneinander arbeiten.
Der entscheidende Sicherheitsaspekt liegt damit in der Beherrschbarkeit digital gesteuerter Betriebsprozesse. Die aktuelle Angriffswelle zeigt, dass bereits die Veränderung weniger technischer Parameter ausreichen kann, um große wirtschaftliche Schäden und Betriebsunterbrechungen auszulösen. Welche Systeme konkret kompromittiert wurden und ob die Ereignisse in mehreren europäischen Ländern auf dieselben Angreifer zurückgehen, bleibt Gegenstand der laufenden Untersuchungen.
Quellen
- Reuters: European supermarkets hit by new fridge cyber attack, 2. November 2026.
- Financial Times: European supermarket freezers hit just weeks after French cyber attack, 2. November 2026.
- ERR News: Hackers raised freezer temperature at Estonian supermarket chain to +50°C, 2. November 2026.
- RTL Info: Cyberattaque visant les installations frigorifiques de supermarchés belges, 2. November 2026.
- SVT Nyheter: Hackerattack mot kylar och frysar, 2. November 2026.
- Le Monde: Nach Danfoss weitere Kältesteuerungen betroffen, 13. Oktober 2026.