Wie Genetec Cybersecurity, Compliance und Integration zusammenführt
Vernetzte Videoüberwachung, Zutrittskontrolle und Sicherheitsmanagementsysteme sind längst Bestandteil der digitalen Unternehmensinfrastruktur. Damit reicht es nicht mehr, einzelne Produkte gegen Cyberangriffe abzusichern. Gefragt ist ein durchgängiges Sicherheitsmodell, das Entwicklung, Plattform, Partner, Schnittstellen, Datenschutz, Schwachstellenmanagement und regulatorische Anforderungen zusammenführt. Genetec versucht, diese unterschiedlichen Ebenen in seinem Trust Center sichtbar miteinander zu verbinden. Gerade vor dem Hintergrund von NIS2 und des europäischen Cyber Resilience Act gewinnt ein solcher Ansatz an Bedeutung.
Ab dem 11. September 2026 gelten nach dem europäischen Cyber Resilience Act (CRA) erstmals die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle bei Produkten mit digitalen Elementen. Weitere wesentliche Anforderungen der Verordnung werden ab Dezember 2027 verbindlich. Damit verändert sich auch für Hersteller physischer Sicherheitstechnik der regulatorische Rahmen: Die Cybersicherheit eines vernetzten Produkts endet künftig noch weniger als bisher mit seiner Markteinführung. Schwachstellenmanagement, Sicherheitsupdates und dokumentierte Prozesse über den Produktlebenszyklus hinweg werden zu zentralen Anforderungen.
Für die Sicherheitsbranche kommt diese Entwicklung keineswegs überraschend. Eine IP-Kamera schützt zwar ein Gebäude, ist zugleich aber ein Endpunkt im Unternehmensnetzwerk. Ein Zutrittskontrollsystem steuert Türen und Personenströme, verarbeitet gleichzeitig jedoch Identitäten, Berechtigungen und teilweise sensible personenbezogene Daten. Sicherheitsplattformen verbinden wiederum Kameras, Leser, Sensoren, Server, Cloud-Infrastrukturen und Komponenten unterschiedlicher Hersteller.
Die Grenze zwischen physischer und digitaler Sicherheit ist deshalb weitgehend verschwunden. Neu ist vor allem die Konsequenz, mit der Unternehmen diese Abhängigkeiten inzwischen beherrschen müssen.
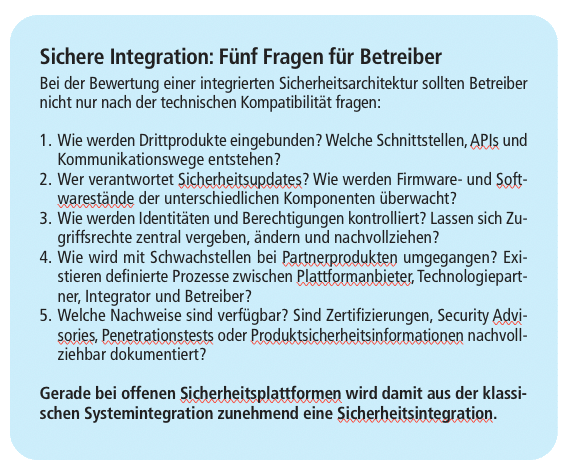
Genetec stellt seinem technischen Portfolio dafür eine übergeordnete Vertrauensebene zur Seite. Das Trust Center ist dabei nicht als weiteres Sicherheitsprodukt zu verstehen. Es bündelt vielmehr die unterschiedlichen Bausteine, mit denen das Unternehmen seine Cybersecurity- und Compliance-Strategie dokumentiert: Secure-by-Design-Entwicklung, Zertifizierungen, Technologiepartnerschaften, Vorgaben für künstliche Intelligenz, externe Penetrationstests, Schwachstellenmanagement und den Zugang zu weiterführenden Nachweisen über ein Compliance-Portal.
Gerade diese Integrationsfunktion ist interessant. Denn in komplexen Sicherheitsarchitekturen entsteht Resilienz nicht durch eine einzelne technische Funktion. Sie hängt davon ab, ob Produktentwicklung, Systembetrieb, Schnittstellen, Partnerkomponenten und organisatorische Prozesse nach vergleichbaren Sicherheitsprinzipien behandelt werden.
Von der Integration der Systeme zur Integration der Sicherheit
Der Ansatz passt zu einer Entwicklung, die Genetec bereits auf Produktebene verfolgt. Security Center führt unter anderem Videoüberwachung, Zutrittskontrolle, automatische Nummernschilderkennung und weitere Sicherheitsfunktionen auf einer Plattform zusammen. Ziel ist es, Daten, Sicherheitsrichtlinien, Ereignisse und Untersuchungsprozesse zentral zu verwalten.
Diese technische Vereinheitlichung bekommt aus Cybersecurity-Sicht eine zusätzliche Bedeutung. Je stärker Sicherheitsfunktionen miteinander verbunden sind, desto größer wird der Bedarf an einem konsistenten Umgang mit Identitäten, Berechtigungen, Softwareständen, Schnittstellen und Sicherheitsrichtlinien.
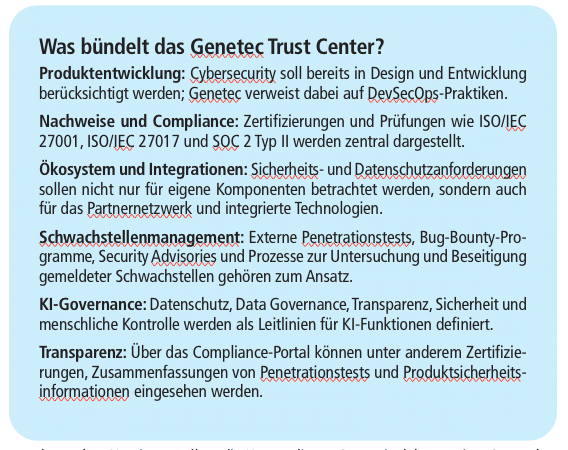
Genetec nennt im Trust Center deshalb ausdrücklich die Integration von Cybersecurity in das Produktdesign. Nach Angaben des Unternehmens kommen dabei branchenübliche DevSecOps-Verfahren zum Einsatz. Gleichzeitig verweist Genetec darauf, dass eine gemeinsame Plattform für Videoüberwachung, Zutrittskontrolle und weitere Systeme die Wartung vereinfachen und Aktualisierungen mit möglichst geringen Ausfallzeiten ermöglichen soll.
Damit verschiebt sich auch die Bedeutung des Begriffs „Integration“. In der klassischen Sicherheitstechnik bezeichnete er vor allem die technische Fähigkeit, Produkte unterschiedlicher Gewerke miteinander zu verbinden. Heute muss eine Integration zusätzlich unter Cybersecurity-Gesichtspunkten beurteilt werden: Welche Komponente kommuniziert mit welcher? Welche Rechte benötigt sie? Wie werden Zugangsdaten geschützt? Wer stellt Firmware-Updates bereit? Welche Schwachstellen eines Drittprodukts könnten Auswirkungen auf das Gesamtsystem haben?
Genau an diesem Punkt erweitert das Trust Center die technische Plattformperspektive um eine Governance-Perspektive.
Das Partnerökosystem wird zum Teil der Angriffsfläche
Besonders relevant ist deshalb, dass Genetec die Cyberresilienz ausdrücklich auf sein Technologiepartnernetzwerk bezieht. Das Unternehmen erklärt, mit Organisationen zusammenzuarbeiten, die Sicherheit und Datenschutz einen entsprechenden Stellenwert einräumen, und Wissen innerhalb des Ökosystems auszutauschen. Ziel ist es, unbefugten Zugriff auf einzelne Systemkomponenten möglichst zu verhindern.
Das klingt zunächst selbstverständlich, berührt aber eines der schwierigsten Themen moderner Sicherheitsarchitekturen: Die Sicherheit eines Gesamtsystems wird nicht allein vom Plattformanbieter bestimmt.
Eine Videomanagementplattform kann selbst nach hohen Cybersecurity-Standards entwickelt sein. Werden jedoch Kameras mit veralteter Firmware, unsicher konfigurierte Netzwerkkomponenten, externe Analyseanwendungen oder schlecht abgesicherte Schnittstellen integriert, entstehen neue Angriffsmöglichkeiten. Gleiches gilt für Zutrittskontrollsysteme, Intercom-Lösungen oder IoT-Komponenten.
Offene Architekturen und große Partnerökosysteme sind für Betreiber deshalb Chance und Herausforderung zugleich. Sie reduzieren Abhängigkeiten von einzelnen Herstellern und ermöglichen es, geeignete Technologien flexibel zu kombinieren. Gleichzeitig steigt die Zahl der Komponenten, deren Sicherheitsstatus berücksichtigt werden muss.
Die Integrationsleistung eines Trust-Modells besteht damit auch darin, nicht nur die eigene Software zu betrachten, sondern Sicherheitsanforderungen auf das technologische Umfeld auszuweiten.
Security by Design statt nachträglicher Absicherung
Der zweite zentrale Baustein des Trust Centers betrifft den Entwicklungsprozess. Genetec beschreibt Cybersicherheit als Bestandteil von Design und Entwicklung und nicht als Funktion, die einem fertigen Produkt nachträglich hinzugefügt wird. Als methodischen Ansatz nennt das Unternehmen unter anderem DevSecOps.
Für die physische Sicherheit ist dieser Punkt besonders wichtig, weil deren technische Infrastruktur häufig deutlich längere Lebenszyklen besitzt als viele klassische IT-Anwendungen. Kameras, Zutrittscontroller, Appliances und Server bleiben mitunter viele Jahre in Betrieb. Die Bedrohungslage verändert sich währenddessen kontinuierlich.
Die Sicherheitsqualität eines Produkts entscheidet sich deshalb nicht ausschließlich am Tag der Installation. Ebenso wichtig ist die Frage, wie ein Hersteller über Jahre hinweg mit neu entdeckten Schwachstellen, veränderten Angriffsmethoden und Aktualisierungen umgeht.
Ein Secure-by-Design-Ansatz muss deshalb mit einem Secure-Lifecycle-Ansatz verbunden werden.
Genau hier berühren sich Produktentwicklung und Regulierung. Der Cyber Resilience Act verlangt für Produkte mit digitalen Elementen einen risikobasierten Umgang mit Cybersicherheit und sieht unter anderem vor, dass Produkte entsprechend ihrem Risiko sicher entwickelt und bereitgestellt werden. Die Verordnung verlangt außerdem einen strukturierten Umgang mit Schwachstellen.
Für Hersteller wird es damit wichtiger, nicht nur die Existenz einzelner Sicherheitsfunktionen nachzuweisen, sondern auch die Prozesse dahinter.
Transparenz als Bestandteil der Sicherheitsarchitektur
Das Trust Center soll deshalb eine weitere Lücke schließen: die zwischen technischen Sicherheitsversprechen und überprüfbaren Informationen.
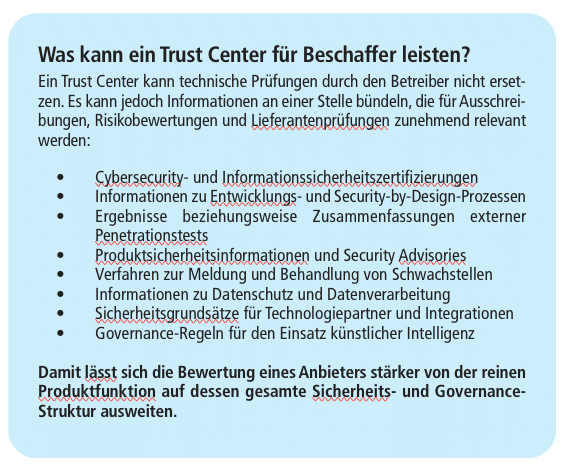
Genetec verweist unter anderem auf-ISO/IEC 27001, ISO/IEC 27017 und SOC 2 Typ II. Darüber hinaus lässt das Unternehmen nach eigenen Angaben Produkte regelmäßig durch externe Firmen Penetrationstests unterziehen und stellt Zusammenfassungen der Ergebnisse bereit. Hinzu kommen ein Bug-Bounty- beziehungsweise Vulnerability-Disclosure-Ansatz sowie ein Schwachstellenmanagement, über das gemeldete Sicherheitslücken untersucht und behoben werden sollen.
Über das angeschlossene Compliance-Portal können Interessenten weiterführende Dokumentationen prüfen. Genetec nennt dort Zertifizierungen, Zusammenfassungen von Penetrationstests und Produktsicherheitsinformationen.
Damit wird Transparenz selbst zu einem Bestandteil der Cybersecurity-Strategie.
Das ist relevant, weil Betreiber naturgemäß keinen vollständigen Einblick in die Entwicklungsorganisation eines Herstellers besitzen. Sie müssen deshalb anhand verfügbarer Nachweise beurteilen, wie systematisch ein Anbieter Sicherheitsrisiken behandelt.
Zertifizierungen allein sind dabei kein Beweis dafür, dass ein Produkt nicht kompromittiert werden kann. Auch ein Penetrationstest kann zukünftige Schwachstellen nicht ausschließen. In Kombination können Zertifizierungen, externe Prüfungen, dokumentierte Sicherheitsprozesse, Security Advisories und ein nachvollziehbares Vulnerability Management jedoch wesentlich mehr über die Sicherheitsorganisation eines Herstellers aussagen als eine allgemeine Zusicherung, ein Produkt sei „cybersicher“.
NIS2 verändert auch die Perspektive der Betreiber
Während der Cyber Resilience Act vor allem die Anforderungen an Hersteller digitaler Produkte verschärft, erhöht NIS2 gleichzeitig den Druck auf Betreiber.
In Deutschland ist das NIS2-Umsetzungsgesetz seit dem 6. Dezember 2025 in Kraft. Für die erfassten Unternehmen und Einrichtungen gelten damit unter anderem Anforderungen an Cyber-Risikomanagement sowie Registrierungs- und Meldepflichten.
Damit treffen zwei regulatorische Entwicklungen aufeinander: Betreiber müssen ihre Cyberrisiken systematischer beherrschen, während Hersteller stärker für die Sicherheit ihrer digitalen Produkte über deren Lebenszyklus hinweg verantwortlich werden.
Für die physische Sicherheitsbranche ist diese Schnittstelle besonders interessant.
Denn Betreiber beziehen ihre Sicherheitsinfrastrukturen häufig nicht aus einer Hand. Kameras stammen von einem Hersteller, Zutrittskomponenten von einem anderen, Netzwerk- und Servertechnik von weiteren Anbietern. Systemintegratoren verbinden diese Komponenten mit einer Managementplattform und gegebenenfalls Cloud-Diensten oder zusätzlichen Analyseanwendungen.
Regulatorische Verantwortung lässt sich in einem solchen Umfeld nicht vollständig an einen einzelnen Hersteller delegieren. Umso wichtiger wird aber die Frage, welchen Beitrag jeder Anbieter zur Transparenz der gesamten Sicherheitskette leisten kann.
Das Trust Center kann deshalb auch als Antwort auf ein praktisches Beschaffungsproblem verstanden werden: Wie kann ein Betreiber beurteilen, welchem technischen Ökosystem er nicht nur funktional, sondern auch unter Cybersecurity-Gesichtspunkten vertraut?
KI erweitert die Integrationsaufgabe noch einmal
Eine zusätzliche Dimension entsteht durch künstliche Intelligenz. Genetec integriert deshalb auch Grundsätze für einen verantwortungsvollen Umgang mit KI in sein Trust-Konzept.
Das Unternehmen nennt dabei Datenschutz, Data Governance, Transparenz, Sicherheit und die Einbindung von Menschen als zentrale Leitlinien für Entwicklung und Einsatz seiner KI-Modelle. Zugleich sollen integrierte Werkzeuge Betreiber dabei unterstützen, mit sich weiterentwickelnden regulatorischen Anforderungen umzugehen.
Auch hier zeigt sich die Stärke eines integrativen Ansatzes. KI lässt sich in der Sicherheitstechnik kaum isoliert betrachten. Eine intelligente Videosuche greift auf Videodaten zu. Analytik benötigt Berechtigungen. Automatisierte Ereignisbewertung beeinflusst Workflows in Leitstellen. Daten können zwischen Edge-Geräten, lokalen Servern und Cloud-Systemen verarbeitet werden.
Damit müssen Cybersecurity, Datenschutz und KI-Governance gemeinsam gedacht werden. Das gilt umso mehr, weil KI gleichzeitig die Bedrohungsseite verändert. Genetec wies im Mai 2026 darauf hin, dass KI-gestützte Werkzeuge Angriffe auf Authentifizierungsdaten und Passwörter beschleunigen und skalieren können. In vernetzten Umgebungen aus Kameras, Zutrittskontrollsystemen, Servern und Cloud-Diensten könnten schlecht verwaltete Berechtigungen dadurch zusätzliche Angriffswege eröffnen. Identitäts- und Berechtigungsmanagement wird damit zur Verbindung zwischen physischer Sicherheit, Cybersecurity und KI.
Vom Produktvergleich zum Vertrauensvergleich
Die entscheidende Veränderung liegt deshalb weniger in einer einzelnen Funktion des Genetec-Portfolios als in einer anderen Betrachtung des Gesamtsystems.
Lange dominierten bei der Auswahl physischer Sicherheitstechnik Kriterien wie Kameraauflösung, Detektionsreichweite, Speicherkapazität, Leserperformance, Verfügbarkeit oder Integrationsumfang. Diese Kriterien bleiben wichtig. Bei einer vernetzten Sicherheitsplattform reichen sie aber nicht mehr aus.
Hinzu kommen neue Fragen: Wie sicher entwickelt ein Hersteller? Wie werden Partner ausgewählt und technische Integrationen abgesichert? Welche Schnittstellen entstehen? Wie werden Schwachstellen erkannt und geschlossen? Welche Informationen stellt der Hersteller darüber zur Verfügung? Wie lange werden Produkte unterstützt? Welche Regeln gelten für KI? Und wie können Betreiber entsprechende Nachweise in ihre eigene Risiko- und Compliance-Bewertung übernehmen?
Genau darin liegt die eigentliche Integrationsleistung eines Trust Centers. Es verbindet nicht Kameras mit Zutrittslesern – diese Aufgabe übernehmen technische Plattformen wie Security Center. Es versucht vielmehr, Produktentwicklung, Technologieökosystem, Cybersecurity, Datenschutz, KI-Governance, Schwachstellenmanagement und Compliance in einem gemeinsamen Vertrauensmodell abzubilden.
Das Genetec Trust Center ist dabei selbstverständlich eine vom Hersteller selbst gestaltete Informationsplattform und muss auch als solche betrachtet werden. Entscheidend ist deshalb nicht allein, welche Aussagen dort getroffen werden, sondern welche davon durch Zertifizierungen, Prüfungen, Security Advisories oder weitere Dokumentationen nachvollziehbar werden.
Gerade vor dem Hintergrund von NIS2 und Cyber Resilience Act könnte dieses Prinzip über Genetec hinaus an Bedeutung gewinnen. Hersteller physischer Sicherheitssysteme werden künftig stärker erklären müssen, wie sie Cybersecurity über Produktgrenzen und Lebenszyklen hinweg organisieren. Betreiber wiederum werden diese Informationen zunehmend für Lieferantenbewertung, Ausschreibungen und ihr eigenes Risikomanagement benötigen.
Die Sicherheitsbranche bewegt sich damit vom reinen Produktvergleich zu einem umfassenderen Vertrauensvergleich.
Denn bei vernetzter Sicherheit entscheidet nicht mehr allein, was ein System schützt. Entscheidend wird ebenso, wie seine Komponenten miteinander verbunden sind, wie diese Verbindungen abgesichert werden – und wie transparent der Hersteller darüber Auskunft geben kann.
[ML]