Wie digitale Zutrittskontrolle Krankenhäuser verändert
Krankenhäuser gehören zu den anspruchsvollsten Umgebungen für moderne Zutrittskontrolle. Sie müssen offen und zugleich hochgradig geschützt sein, Tausende wechselnde Berechtigungen verwalten und sensible Bereiche lückenlos dokumentieren. Digitale Schließ- und Zutrittssysteme versprechen deshalb mehr als zusätzliche Sicherheit. Ihr wirtschaftlicher Wert entsteht dort, wo aus mechanischer Zugangskontrolle ein integrierter Prozess wird. Beispiele aus Frankreich, Spanien und Großbritannien zeigen, wie sich damit Betriebsaufwand, Reaktionszeiten und Compliance verändern.
Ein Krankenhaus ist sicherheitstechnisch ein Widerspruch in Beton. Seine Eingänge sollen zugänglich sein, Besucher müssen sich möglichst ungehindert bewegen können, Patienten, Lieferanten, Dienstleister und medizinisches Personal kommen und gehen rund um die Uhr. Wenige Meter weiter beginnt jedoch eine völlig andere Sicherheitszone: Arzneimittellager, Labore, Operationsbereiche, technische Räume, IT-Infrastruktur oder Archive verlangen kontrollierten und teilweise protokollierten Zugriff.
Die klassische Zutrittskontrolle stösst in einer solchen Umgebung rasch an ihre Grenzen. Nicht unbedingt, weil ein mechanisches Schloss unsicher wäre, sondern weil der Schlüssel kaum Informationen liefert. Er kennt weder seinen Benutzer noch dessen Funktion, keine zeitliche Berechtigung und keinen organisatorischen Kontext. Ist er verloren oder kopiert worden, lässt sich seine Berechtigung nicht per Mausklick entziehen. Vor allem aber hinterlässt er im Normalfall keine verwertbare Datenspur.
Mit der Digitalisierung verändert sich deshalb weniger die Tür als das Prinzip dahinter. Zutritt wird von einem statischen Besitzrecht zu einer dynamisch verwalteten Berechtigung.
Zutritt wird Teil der digitalen Infrastruktur
Moderne Systeme verbinden elektronische oder mechatronische Schliesskomponenten mit einer zentralen Berechtigungsverwaltung. Identitäten und Credentials können Rollen, Gebäudebereichen, Zeitfenstern oder einzelnen Türen zugeordnet werden. Ein Arzt erhält andere Rechte als ein externer Servicetechniker, eine Pflegekraft andere als ein Lieferant. Temporäre Berechtigungen lassen sich automatisch auslaufen lassen, verlorene Karten oder mobile Credentials zentral sperren.
Damit verschiebt sich die Sicherheitslogik. Nicht mehr der physische Besitz eines Schlüssels entscheidet allein über den Zugang, sondern eine Kombination aus Identität, Regelwerk und Systemzustand.
Gerade im Gesundheitswesen gewinnt diese Architektur zusätzlich an Bedeutung. Die europäische NIS2-Richtlinie führt Gesundheitsdienstleister ausdrücklich als Teil der hoch- kritischen Sektoren auf. Abhängig von Grösse, Bedeutung und nationaler Umsetzung können Einrichtungen damit umfangreichen Anforderungen an Cyberrisikoma- nagement und organisatorische Sicherheitsmassnahmen unterliegen.
Die Trennung zwischen Cyber- und physischer Sicherheit wird dadurch zunehmend künstlich. Ein kompromittierter Account, ein unkontrollierter Technikraum oder eine nicht rechtzeitig entzogene Zutrittsberechtigung können Teil derselben Angriffskette sein.
Für Betreiber entsteht daraus eine neue Frage: Nicht allein, wie zuverlässig eine Tür geschlossen wird, sondern wie gut sich Identitäten, Berechtigungen und Ereignisse über den gesamten Lebenszyklus kontrollieren lassen.
ASSA ABLOY Opening Solutions sieht genau darin den ökonomischen Hebel digitaler Zutrittslösungen. David Moser, SVP und Head of Digital Access Solutions EMEIA, verweist auf die Möglichkeit, bestehende Infrastrukturen schrittweise um digitale Zugangspunkte zu erweitern. Entscheidend ist dabei insbesondere das Retrofit-Prinzip: Nicht jedes Gebäude muss für eine Digitalisierung neu verkabelt oder vollständig umgebaut werden.
Funk statt Kabel: Digitalisierung im Bestand
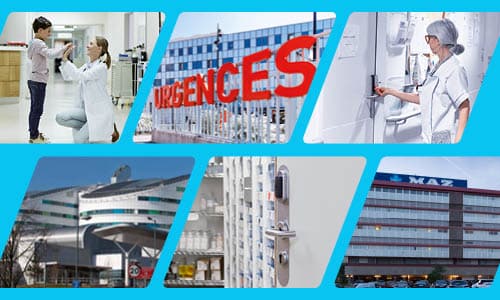
Wie relevant dies bei grossen Krankenhausstandorten sein kann, zeigt das Centre Hospitalier Métropole Savoie (CHMS) in Frankreich. Dort wurden Aperio-Funkbeschläge von ASSA ABLOY in eine Zutrittsmanagementlösung von ARD inte- griert.
Die technische Logik ist für Bestandsgebäude interessant. Anders als vollständig verkabelte Online-Zutrittspunkte benötigen drahtlose elektronische Beschläge keine aufwendige Datenverkabelung bis zu jeder Tür. Damit lassen sich auch Räume digital absichern, bei denen eine klassische Online-Installation wirtschaftlich kaum zu rechtfertigen wäre – etwa Büros, Medikamentenlager oder interne Funktionsbereiche.
Die Berechtigungen werden individuell zugewiesen. Gleichzeitig stehen Funktionen wie Ereignisprotokollierung und die ferngesteuerte Öffnung definierter Türen zur Verfügung. Für Mitarbeiter reduziert sich die physische Komplexität auf ein einziges Credential.
Gerade dieser unspektakuläre Effekt ist betriebswirtschaftlich nicht zu unterschätzen. Je grösser ein Krankenhaus wird, desto höher sind die indirekten Kosten klassischer Schlüsselverwaltung: Ausgabe und Rücknahme, Verlustmeldungen, Ersatz, Änderungen von Zutrittsrechten und im ungünstigsten Fall der Austausch mechanischer Zylinder.
Beim CHMS wurde die Ausstellung der Mitarbeiterausweise zudem in interne HR-Prozesse eingebunden. Aperio und ARD unterstützen dort auch Credentials, die mit der französischen elektronischen Health Professional Card CPS kompatibel sind. Die Zutrittsberechtigung wird damit nicht mehr als isolierte Aufgabe der Gebäudesicherheit behandelt, sondern nähert sich dem Identity-Lifecycle-Management an.
Das ist technologisch der entscheidendere Schritt. Denn Effizienz entsteht weniger dadurch, dass eine elektronische Karte leichter ist als ein Schlüsselbund. Sie entsteht, wenn Personalverwaltung und Zutrittsmanagement nicht länger zwei voneinander getrennte Datenwelten darstellen.
Berechtigungen in Echtzeit statt Rundgang durch das Gebäude
Einen anderen Ansatz verfolgt das Krankenhaus MAZ im spanischen Saragossa mit SMARTair. Das dort eingesetzte drahtlose Online-System ermöglicht die zentrale Änderung von Zutrittsrechten in Echtzeit.
Der Unterschied zu einer rein offline programmierten elektronischen Schliessanlage ist erheblich. Muss eine Berech- tigung geändert oder entzogen werden, ist nicht zwingend ein physischer Zugriff auf jede einzelne Tür erforderlich. Änderungen können über das zentrale Managementsystem verteilt werden.
Für Sicherheitsverantwortliche verkürzt dies einen bislang banalen, aber kostenintensiven Prozess. Wo Mitarbeiter früher durch das Gebäude gehen mussten, um Komponenten zu programmieren oder Berechtigungen anzupassen, wird die Änderung zur Softwareoperation.
Im MAZ tragen rund 625 Beschäftigte sowie etwa 100 externe Mitarbeiter personalisierte Smartcards, die zugleich als Mitarbeiterausweis dienen. Die Infrastruktur ist zudem für Mobile Access vorbereitet. Künftig könnten Berechtigungen damit auf Smartphones ausgegeben werden, ohne die installierte Schließhardware erneut austauschen zu müssen.
Gerade diese Erweiterbarkeit entscheidet langfristig über den Return on Investment. Eine digitale Zutrittsarchitektur ist wirtschaftlich wenig überzeugend, wenn jede neue Credential-Technologie einen Austausch der installierten Türkomponenten erzwingt. Interessant wird sie dort, wo Hardware, Identitätsmanagement und Credential-Technologie weitgehend voneinander entkoppelt werden können.
Wenn der Schlüssel selbst intelligent wird
Nicht jedes Krankenhaus kann oder will jedoch eine vernetzte Zutrittsinfrastruktur installieren. Für solche Umgebungen bietet sich ein technologischer Zwischenweg an: programmierbare mechatronische Schlüssel.
Das Queen Elizabeth Hospital in Birmingham nutzt dafür CLIQ. Ausgangspunkt war ein sehr konkretes Problem. Bei der Ausgabe kontrollierter Medikamente musste zunächst festgestellt werden, wer den richtigen mechanischen Schlüssel besaß. Die Suche kostete Pflegepersonal Zeit – und verzögerte im ungünstigsten Fall einen Prozess, der eigentlich der Patientenversorgung dienen sollte.
CLIQ verlagert einen Teil der elektronischen Intelligenz in den Schlüssel. Eine Standardbatterie im Schlüssel versorgt die Elektronik des Systems, weshalb die angeschlossenen Zylinder keine eigene Verkabelung benötigen. Entsprechend lässt sich die Technik nicht nur an Türen, sondern auch an Medikamentenschränken, Vorhängeschlössern oder mobilen Arzneimittelwagen einsetzen.
Der eigentliche technologische Mehrwert liegt jedoch in der Kombination aus physischem Schlüssel und digital verwaltbarer Identität. Berechtigungen können programmiert werden, während Zugriffe in Audit-Trails nachvollziehbar bleiben. Verantwortliche können somit feststellen, welcher berechtigte Nutzer auf einen bestimmten Schrank oder Arzneimittelwagen zugegriffen hat.
Damit wird aus dem Schlüssel ein Datenträger – und aus einer mechanischen Schliesshandlung ein dokumentierbares Ereignis.
Gerade in regulierten Umgebungen ist diese Nachweisfähigkeit zentral. Sicherheit endet nicht bei der Frage, ob ein unberechtigter Zugriff verhindert wurde. Betreiber müssen zunehmend auch rekonstruieren können, was tatsächlich geschehen ist.
Der ROI liegt häufig im Prozess
Der wirtschaftliche Nutzen digitaler Zutrittskontrolle lässt sich deshalb nicht allein anhand verhinderter Einbrüche berechnen. Viele ihrer Effekte entstehen im täglichen Betrieb – und bleiben in klassischen Sicherheitsbudgets unsichtbar.
Zeit für Schlüsselübergaben entfällt. Berechtigungsänderungen können zentral vorgenommen werden. Temporäre Zugänge lassen sich automatisieren. Verlorene Credentials werden gesperrt, ohne ganze Schliessbereiche mechanisch umzurüsten. Ereignisprotokolle entstehen systemseitig statt in manuellen Listen. Eine neue Tür kann je nach Architektur digital eingebunden werden, ohne dafür Kabel durch ein halbes Gebäude zu ziehen.
Der Return on Investment setzt sich damit aus vielen kleinen Zeit- und Prozessgewinnen zusammen. Hinzu kommt ein zweiter Faktor: Granularität. Mechanische Schliessanlagen sind häufig hierarchisch aufgebaut. Wer einen bestimmten Schlüssel besitzt, erhält Zugriff auf eine definierte Gruppe von Türen. Digitale Systeme können Berechtigungen dagegen wesentlich feiner modellieren – nach Person, Funktion, Standort, Zeit oder Dauer eines Auftrags. Für externe Techniker könnte der Zugang beispielsweise auf einen bestimmten Technikbereich und ein Wartungsfenster zwischen 8 und 12 Uhr beschränkt werden. Danach verfällt die Berechtigung automatisch. Aus einer Tür wird damit ein Policy Enforcement Point der physischen Welt.
Physische Sicherheit nähert sich dem Identity Management
Die Entwicklung weist über einzelne Produkte hinaus. Zutrittskontrolle übernimmt zunehmend Konzepte, die aus der IT längst bekannt sind: zentrale Identitäten, rollenbasierte Rechte, Lifecycle-Management, Ereignisprotokollierung, zeit- lich beschränkte Privilegien und die möglichst schnelle Rücknahme nicht mehr benötigter Berechtigungen.
Für Krankenhäuser ist diese Konvergenz besonders relevant. Ihre Gebäude sind längst cyberphysische Systeme. Medizintechnik, Gebäudeautomation, Kommunikationssysteme, IT-Netzwerke, Video- überwachung, Brandmeldetechnik und Zutrittskontrolle existieren nicht mehr unabhängig voneinander.
Die Herausforderung besteht deshalb auch nicht darin, möglichst viele Türen zu digitalisieren. Entscheidend ist eine Architektur, in der Sicherheitsniveau, Verfügbarkeit und organisatorischer Aufwand in einem vernünftigen Verhältnis stehen. Ein Medikamentenschrank verlangt eine andere Lösung als ein Haupteingang, ein Labor andere Berechtigungsmodelle als eine Tiefgarage.
Die Beispiele aus Chambéry, Saragossa und Birmingham zeigen drei unterschiedliche Antworten auf dasselbe Problem: drahtlose elektronische Beschläge für die nachträgliche Absicherung vieler Türen, ein zentral vernetztes Online-System für unmittelbare Berechtigungsänderungen sowie programmierbare mechatronische Schlüssel für eine Digitalisierung ohne Verkabelung.
Gemeinsam ist ihnen ein Prinzip. Der klassische Schlüssel kontrolliert eine Tür. Ein digitales Zutrittssystem kontrolliert eine Berechtigung. Und genau darin liegt für Krankenhäuser der grössere technologische wie wirtschaftliche Wandel. Sicherheit wird nicht länger nur installiert. Sie wird verwaltet, aktualisiert und – zunehmend entscheidend – nachweisbar.
Deutsche Fassung des internationalen Artikels: “Three ways digital access delivers a tangible ROI for hospitals and healthcare premises” vom September 2026. [assaabloy.com] [CN]